Producten
Oplossingen
Kennis
Support
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
Producten
Oplossingen
Kennis
Support
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
Producten
Alles over onze producten
Bedrijfsapplicaties
Webhosting
Hardware
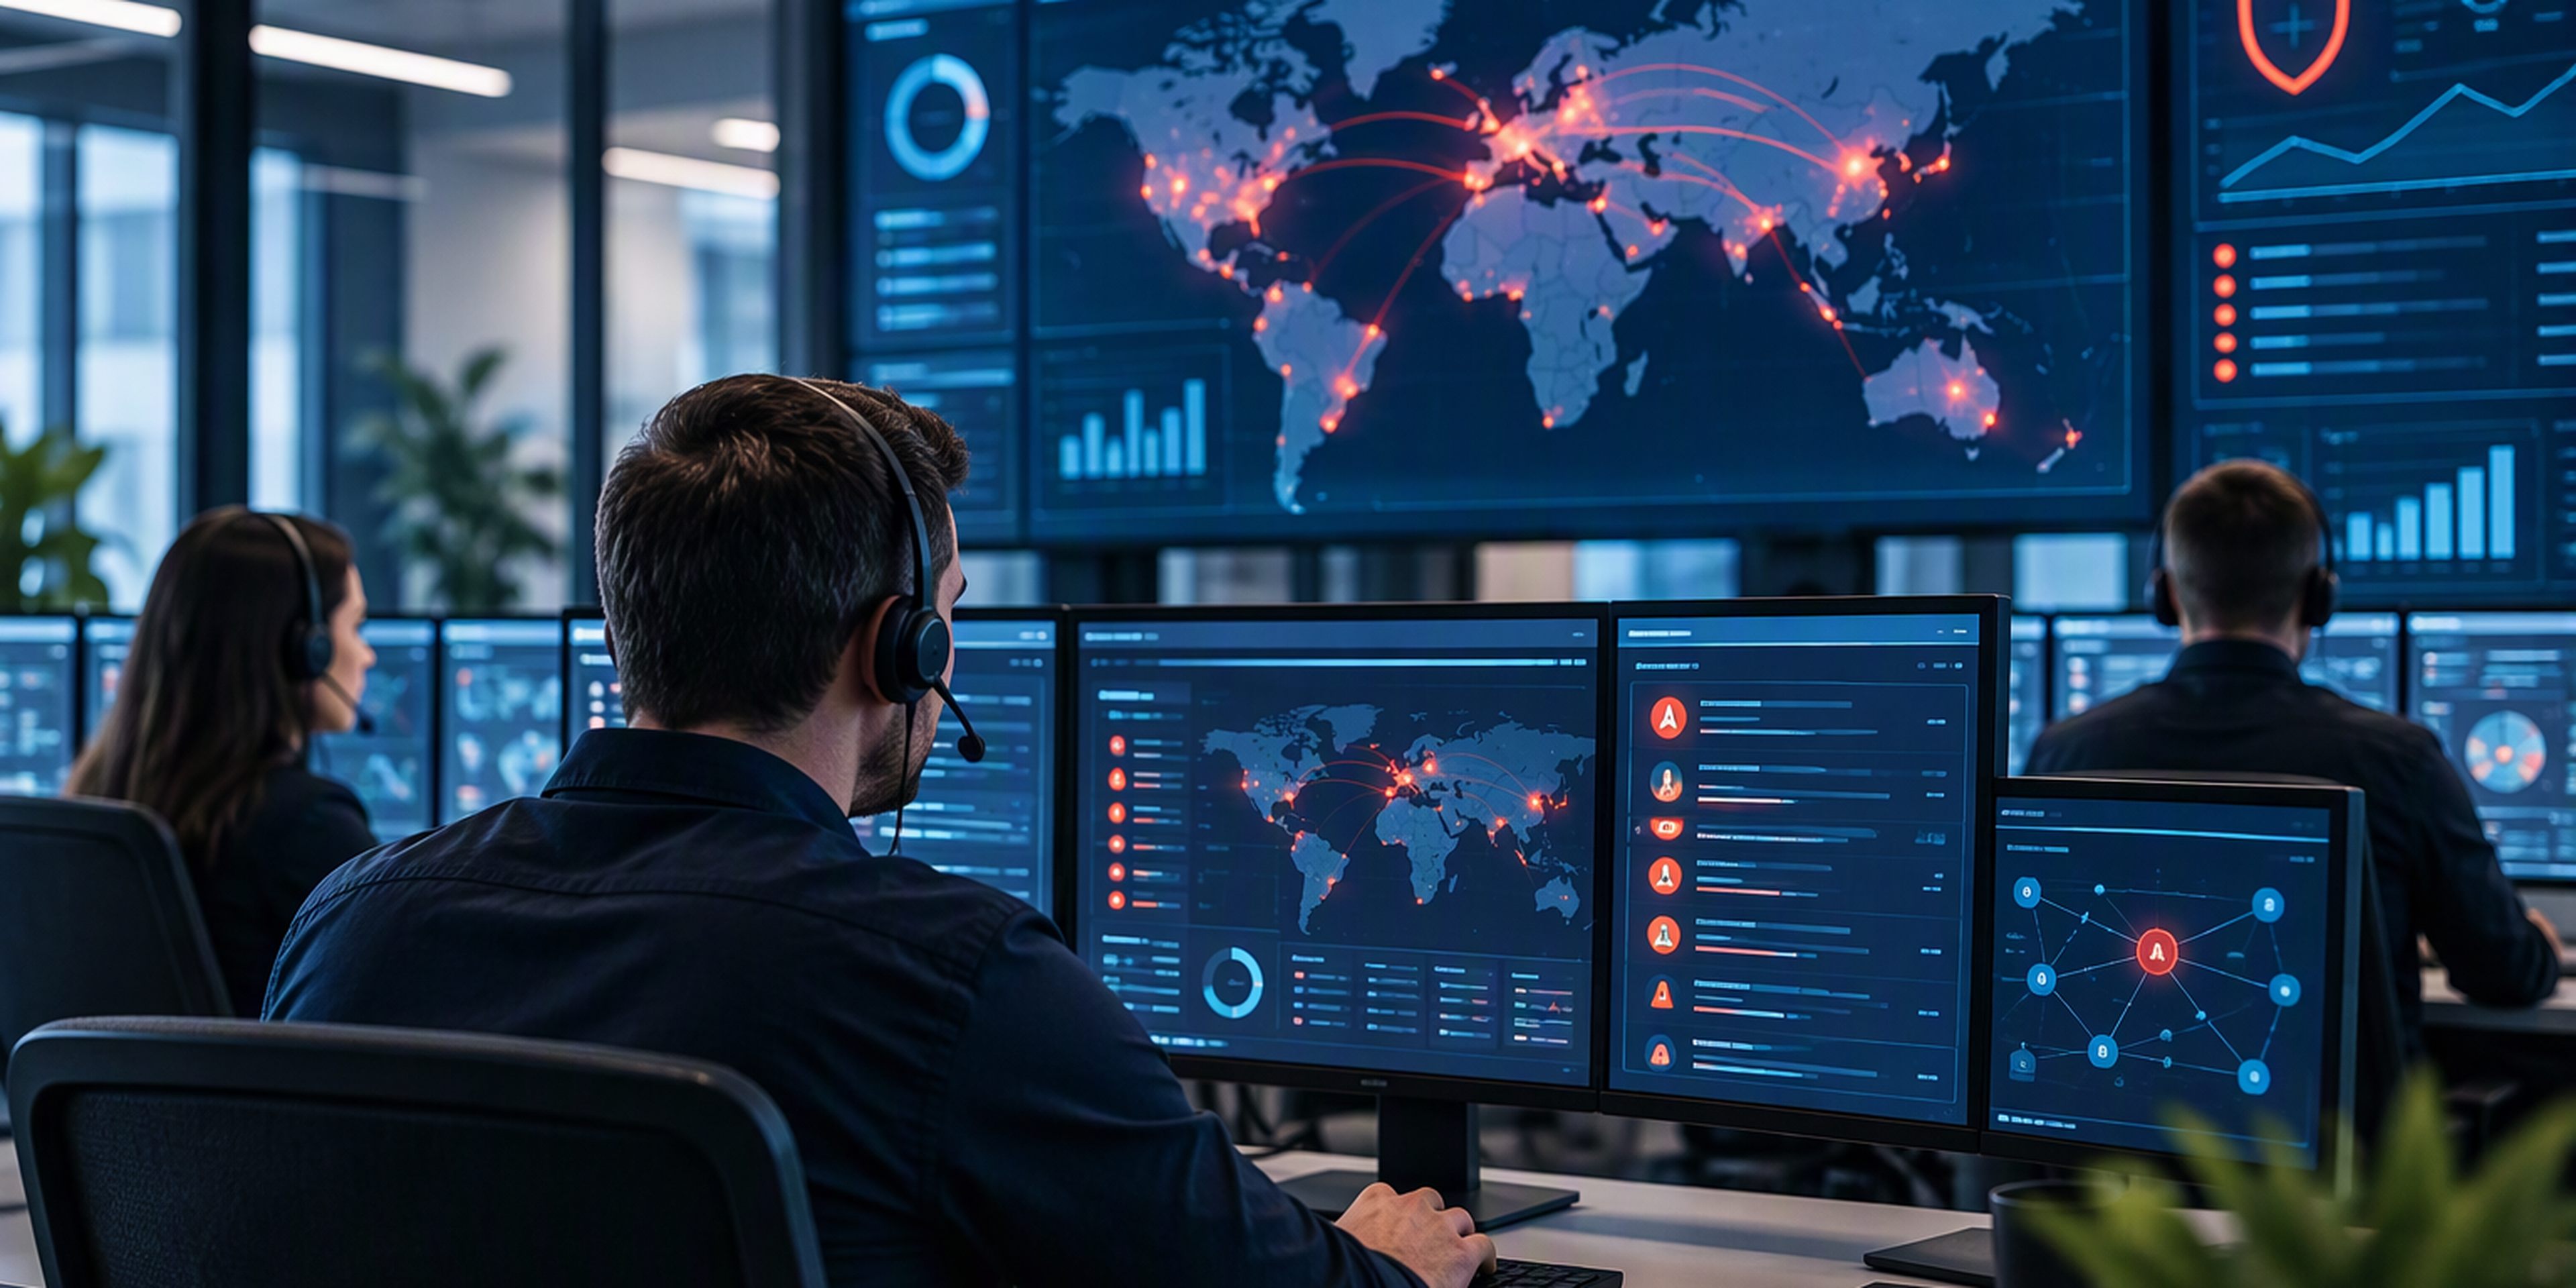
Cyberaanvallen vinden allang niet meer alleen plaats bij grote ondernemingen. Ook mkb-organisaties zijn dagelijks doelwit van phishing, ransomware, accountovernames en andere digitale dreigingen. De uitdaging? Veel aanvallen blijven weken of zelfs maanden onopgemerkt.
Juist daarom kiezen steeds meer organisaties voor een Security Operations Center (SOC). Een SOC bewaakt dag en nacht de digitale omgeving, detecteert verdachte activiteiten en zorgt ervoor dat beveiligingsincidenten snel worden opgepakt.
Maar wat is een SOC precies? Hoe werkt het? En wanneer is een SOC interessant voor jouw organisatie?
Een Security Operations Center, vaak afgekort tot SOC, is een centrale omgeving waarin cybersecurityspecialisten voortdurend toezicht houden op de IT-omgeving van een organisatie.
Het SOC verzamelt en analyseert beveiligingsinformatie uit verschillende systemen, zoals:
Werkplekken en laptops
Servers
Netwerken
Firewalls
Microsoft 365
Cloudomgevingen
Security-oplossingen
Door deze gegevens continu te monitoren, kunnen verdachte activiteiten vroegtijdig worden ontdekt en onderzocht voordat ze grote schade veroorzaken.
Een SOC heeft één belangrijk doel: cyberdreigingen zo snel mogelijk detecteren en beperken.
De werkzaamheden bestaan onder meer uit:
Een SOC controleert 24 uur per dag beveiligingsmeldingen uit verschillende bronnen. Daardoor worden afwijkingen sneller opgemerkt dan wanneer organisaties alleen afhankelijk zijn van handmatige controles.
Het SOC zoekt actief naar signalen van bijvoorbeeld:
Phishingaanvallen
Ransomware
Malware
Verdachte inlogpogingen
Gestolen accounts
Datadiefstal
Ongebruikelijke netwerkactiviteit
Hierdoor kunnen dreigingen vaak worden gestopt voordat ze escaleren.
Niet iedere melding is direct een aanval. Security-analisten onderzoeken daarom wat er precies gebeurt en bepalen of actie nodig is.
Wanneer sprake is van een beveiligingsincident ondersteunt het SOC bij het isoleren van systemen, het blokkeren van toegang en het beperken van verdere schade.
Een SOC verzamelt enorme hoeveelheden beveiligingsdata uit de IT-omgeving. Slimme detectieregels en securityspecialisten analyseren deze data continu op afwijkingen.
Stel dat een medewerker normaal gesproken vanuit Nederland werkt, maar er ineens een aanmelding uit een ander land plaatsvindt. Dan kan het SOC dit signaleren en onderzoeken.
Ook wanneer een account in korte tijd grote hoeveelheden bestanden downloadt of verdachte e-mails verstuurt, kan een SOC direct ingrijpen.
Hierdoor worden veel aanvallen ontdekt voordat gebruikers zelf iets merken.
Cybercriminelen werken steeds professioneler. Tegelijk hebben veel organisaties geen eigen securityteam dat dag en nacht kan monitoren.
Een SOC biedt dan uitkomst.
Belangrijke voordelen zijn:
Snellere detectie van cyberaanvallen
Minder schade door snelle opvolging
Continue monitoring, ook buiten kantooruren
Inzicht in beveiligingsrisico's
Ondersteuning bij incidenten
Betere cyberweerbaarheid
Voor veel organisaties is het praktisch onmogelijk om deze expertise intern op te bouwen en 24/7 beschikbaar te houden.
Veel organisaties beschikken al over beveiligingsmaatregelen zoals:
Antivirussoftware
Firewalling
Multi-factor authenticatie (MFA)
E-mailbeveiliging
Deze oplossingen zijn belangrijk, maar voorkomen niet iedere aanval.
Een SOC kijkt actief naar wat er daadwerkelijk gebeurt binnen de IT-omgeving. Waar traditionele beveiliging vooral beschermt, zorgt een SOC voor detectie, analyse en opvolging.
Zie het als het verschil tussen een alarmsysteem en een meldkamer die direct reageert wanneer het alarm afgaat.
Een modern Security Operations Center kan onder andere helpen bij het herkennen van:
Phishing
Aanvallen waarbij medewerkers worden misleid om gegevens of wachtwoorden af te geven.
Ransomware
Kwaadaardige software die bestanden versleutelt en losgeld eist.
Accountovernames
Situaties waarin aanvallers toegang krijgen tot Microsoft 365-accounts of andere bedrijfssystemen.
Business Email Compromise (BEC)
Fraude waarbij cybercriminelen zich voordoen als directieleden, leveranciers of collega's.
Verdachte netwerkactiviteiten
Pogingen om ongeautoriseerde toegang te verkrijgen of gegevens te verplaatsen.
Een SOC is interessant zodra de impact van een cyberincident groot kan zijn.
Dat geldt bijvoorbeeld wanneer:
Je werkt met gevoelige gegevens.
Je afhankelijk bent van digitale systemen.
Cybersecurity onvoldoende capaciteit krijgt.
Je klanten of leveranciers continuïteit verwachten.
Je te maken hebt met compliance-eisen of wetgeving.
Ook voor MKB-organisaties wordt een SOC steeds relevanter, omdat aanvallen vaker geautomatiseerd plaatsvinden en niet meer uitsluitend gericht zijn op grote ondernemingen.
Deze termen worden vaak door elkaar gebruikt.
Het team en proces dat dreigingen monitort, analyseert en opvolgt.
Een technologieplatform dat beveiligingsgegevens verzamelt en correleert.
Een beheerde dienst waarbij een externe securitypartner detectie, monitoring en incidentopvolging uitvoert.
In de praktijk werken deze oplossingen vaak samen om organisaties optimaal te beschermen.
Geen enkele organisatie kan garanderen dat zij nooit slachtoffer wordt van een cyberaanval. Het verschil zit vaak niet in het voorkomen van iedere dreiging, maar in hoe snel een aanval wordt ontdekt.
Een Security Operations Center zorgt voor continu toezicht, sneller ingrijpen en beter inzicht in beveiligingsrisico's. Daarmee verklein je de kans dat een klein beveiligingsincident uitgroeit tot een grote bedrijfsverstoring.
Voor organisaties die hun cyberweerbaarheid serieus nemen, is een SOC daarom geen luxe meer, maar een belangrijk onderdeel van moderne beveiliging.

Bel ons voor een vrijblijvend oriënterend gesprek. Je kunt ons bereiken via 088 25 50 100. Word je liever gebeld? Dat kan ook. Neem dan even contact op via onderstaande button. Dan bellen wij jou wanneer het jou uitkomt.
Wat is een Security Operations Center (SOC)?
Een Security Operations Center is een team van cybersecurityspecialisten dat 24/7 toezicht houdt op de IT-omgeving en beveiligingsincidenten detecteert en onderzoekt.
Wat doet een SOC precies?
Een SOC monitort systemen, analyseert beveiligingsmeldingen, detecteert cyberdreigingen en ondersteunt bij Incident Response.
Wat is het verschil tussen een SOC en antivirussoftware?
Antivirussoftware beschermt tegen bekende dreigingen, terwijl een SOC actief op zoek gaat naar verdachte activiteiten en beveiligingsincidenten opvolgt.
Is een SOC ook interessant voor MKB-bedrijven?
Ja. Cybercriminelen richten zich steeds vaker op MKB-organisaties. Een SOC helpt aanvallen sneller te ontdekken en de impact te beperken.
Welke aanvallen kan een SOC detecteren?
Onder andere phishing, ransomware, malware, accountovernames, Business Email Compromise (BEC) en verdachte netwerkactiviteiten.
Wat betekent 24/7 monitoring?
Dit betekent dat beveiligingsmeldingen continu worden gecontroleerd, ook 's avonds, in het weekend en op feestdagen.
Wat is het verschil tussen een SOC en MDR?
Een SOC is het operationele securityteam. MDR is een beheerde dienst waarbij een externe partij SOC-functionaliteiten levert aan organisaties.
Hoe helpt een SOC bij een cyberaanval?
Een SOC detecteert de aanval, onderzoekt de oorzaak, beperkt de schade en ondersteunt bij herstelmaatregelen en Incident Response.
Over de auteur
CISO | Security consultant
Mijn Hallo
Een compleet overzicht van al je diensten onder 1 dak
Populaire producten
Kennis
Wij zijn Hallo
Locaties
Aanmelden
Support
© 2026 - Alle rechten voorbehouden